

SITUS RESMI
BERITA TEKNOLOGI - DARI LUWU TIMUR
serangan siber Hirudo yang menggunakan teknik overlay untuk mencuri kredensial perbankan dengan menindih aplikasi asli dengan tampilan palsu.
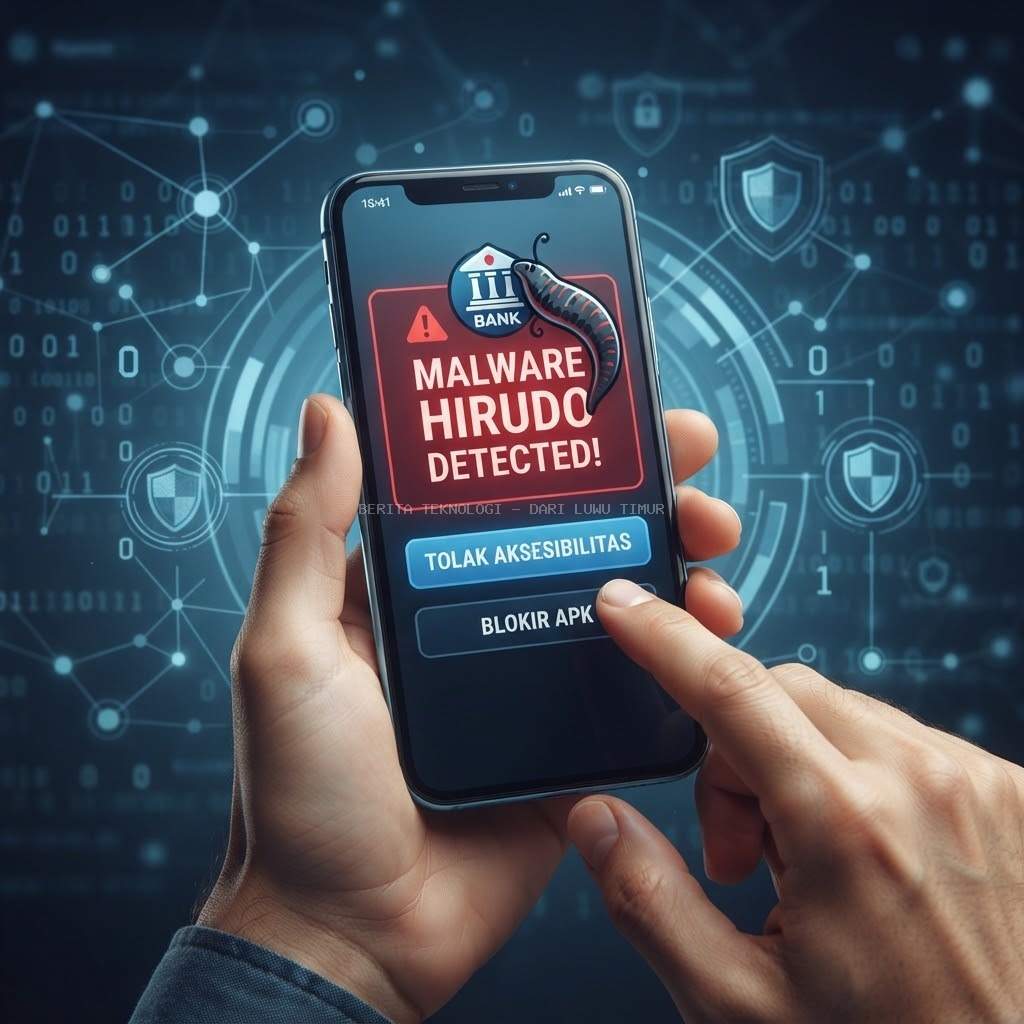

Investigasi mendalam kami mengungkap bahwa serangan ini menggunakan teknik yang dikenal sebagai *Overlay Attack*. Teknik ini bukan sekadar virus biasa, melainkan sebuah rekayasa antarmuka yang sangat presisi.
## Anatomi Serangan: Bagaimana Lintah Digital Bekerja
Segalanya bermula dari pesan singkat atau *chat* WhatsApp yang menyamar sebagai kurir paket, tagihan listrik, atau bahkan surat undangan pernikahan digital dalam format APK. Begitu korban terpancing untuk mengunduh dan memasang aplikasi tersebut, drama sesungguhnya dimulai.

Aplikasi berbahaya ini akan meminta satu izin krusial: "Accessibility Service" atau Layanan Aksesibilitas. Di sinilah letak titik buta keamanan pengguna. Begitu izin diberikan, *malware* Hirudo memiliki kendali penuh untuk membaca apa pun yang ada di layar dan merekam setiap sentuhan jari korban.
Saat korban membuka aplikasi perbankan yang asli, Hirudo secara instan menindih (*overlay*) tampilan asli tersebut dengan lapisan transparan yang menyerupai formulir *login* bank. Korban, yang merasa masih berada di aplikasi resmi, memasukkan *username* dan *password* dengan tenang. Padahal, data sensitif tersebut langsung terkirim ke *server* "Command and Control" milik peretas di luar negeri.
## Jejak Digital yang Terhapus
Yang membuat Hirudo begitu mematikan adalah kemampuannya untuk mencegat kode OTP (*One-Time Password*) yang masuk melalui SMS. *Malware* ini secara otomatis membaca SMS tersebut, memasukkannya ke sistem, dan kemudian menghapus pesan tersebut sebelum korban sempat melihatnya.

Dalam hitungan menit, saldo di rekening korban terkuras habis melalui serangkaian transfer otomatis ke akun-akun "mule" atau rekening penampung.
## Benteng Pertahanan Terakhir
Pakar keamanan siber yang kami wawancarai menegaskan bahwa pendidikan literasi digital adalah kunci. "Jangan pernah memberikan izin aksesibilitas kepada aplikasi yang tidak dikenal," tegasnya.

Pihak perbankan pun kini tengah berlomba memperbarui sistem deteksi *overlay* pada aplikasi mereka. Namun, selama pengguna masih abai terhadap izin-izin mencurigakan pada perangkat mereka, Hirudo akan terus menemukan inang baru untuk dihisap.
 Silakan tulis komentar dalam formulir berikut ini (Gunakan bahasa yang santun). Komentar akan ditampilkan setelah disetujui oleh Admin


